DORA : maîtriser les dépendances aux prestataires ICT
DORA : maîtriser les dépendances aux prestataires ICT
Une entreprise peut disposer d’un antivirus, d’un firewall, de sauvegardes et d’une authentification multifacteur tout en restant exposée à un risque majeur : la défaillance d’un prestataire technologique dont dépend directement son activité.
Hébergeur cloud, logiciel SaaS, prestataire informatique, plateforme de paiement, solution de sauvegarde, messagerie, CRM ou outil métier : le fonctionnement quotidien des entreprises repose désormais sur un véritable écosystème de fournisseurs numériques.
Et c’est précisément cette dépendance que les autorités européennes placent aujourd’hui sous surveillance.
Les autorités européennes alertent sur les dépendances technologiques
Le 23 septembre 2026, les trois Autorités européennes de surveillance — EBA, EIOPA et ESMA — ont publié leur mise à jour d’automne sur les risques et vulnérabilités du système financier européen.
Parmi les principaux points de vigilance figurent les dépendances externes, les cybermenaces et les technologies émergentes.
Les autorités attirent notamment l’attention sur la dépendance de certaines organisations européennes à des fournisseurs de services ICT, en particulier lorsque ces services sont concentrés auprès d’un nombre limité de prestataires.
Autrement dit :
une organisation peut avoir correctement sécurisé son propre système d’information et néanmoins subir une interruption majeure si l’un de ses fournisseurs critiques rencontre un incident.
DORA change la manière de regarder le risque numérique
Le règlement européen DORA - Digital Operational Resilience Act - place la résilience opérationnelle numérique au cœur de la gestion du risque.
Son objectif ne consiste pas simplement à renforcer la cybersécurité technique.
La logique est plus large :
être capable de maintenir ou de rétablir les activités critiques lorsqu’un incident numérique survient.
La gestion des prestataires ICT devient donc un sujet central.
La logique est simple :
externaliser un service ne signifie pas externaliser le risque.
Votre fournisseur peut devenir votre principal point de défaillance
Prenons un exemple très concret.
Une entreprise utilise un logiciel SaaS pour gérer l’intégralité de sa relation client.
Le logiciel fonctionne parfaitement depuis plusieurs années. Toutes les données commerciales y sont centralisées.
Puis le fournisseur subit une cyberattaque.
Pendant plusieurs heures, voire plusieurs jours, le service devient indisponible.
L’entreprise n’a pas nécessairement été piratée directement.
Pourtant, ses équipes peuvent ne plus accéder :
- aux dossiers clients ;
- aux contrats ;
- aux historiques commerciaux ;
- aux documents ;
- aux informations nécessaires à la facturation ;
- ou aux outils permettant simplement de poursuivre l’activité.
La question n’est donc plus uniquement :
« Sommes-nous correctement protégés ? »
Elle devient :
« De quels prestataires dépendons-nous pour continuer à travailler demain matin ? »
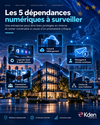
Les 5 dépendances numériques à identifier en priorité
1. L’hébergement et le cloud
Où sont stockées les données essentielles ?
Quel fournisseur les héberge ?
Que se passe-t-il si son infrastructure devient indisponible ?
Existe-t-il une solution alternative ?
Une sauvegarde indépendante ?
Une procédure de reprise ?
2. Les logiciels SaaS et outils métiers
CRM, ERP, logiciel comptable, paie, outils RH, solutions métiers ou plateformes collaboratives sont parfois devenus indispensables.
La bonne question est simple :
combien de temps l'entreprise peut-elle fonctionner sans cet outil ?
Une heure ?
Une journée ?
Une semaine ?
La réponse permet déjà d’identifier le niveau de criticité du fournisseur.
3. La messagerie et les identités numériques
La messagerie est devenue l’un des centres névralgiques de l’entreprise.
Elle donne souvent accès à d’autres services numériques.
Une compromission d’un compte peut donc avoir des conséquences bien plus importantes qu’une simple perte d’accès aux emails.
La gestion des identités, des mots de passe et du MFA devient alors stratégique.
4. Les prestataires informatiques
Infogérance, maintenance, cybersécurité ou télémaintenance impliquent souvent des accès privilégiés au système d’information.
Ces accès doivent être :
identifiés, sécurisés, contrôlés et régulièrement réévalués.
Un prestataire disposant de privilèges importants peut devenir, volontairement ou involontairement, un point d’entrée vers l’ensemble du système informatique.
5. La chaîne de sous-traitance
C’est probablement le risque le moins visible.
Votre fournisseur utilise lui-même d’autres prestataires.
Et ses prestataires peuvent à leur tour dépendre d’autres fournisseurs.
Votre dépendance numérique peut ainsi s’étendre sur plusieurs niveaux.
Une entreprise peut donc parfaitement connaître son fournisseur direct… sans réellement connaître toute la chaîne technologique dont son activité dépend.
Le sujet n’est pas seulement technique : il est aussi contractuel
La cybersécurité d’un prestataire ne se juge pas uniquement à travers les outils qu’il utilise.
Il faut également regarder ce que prévoit le contrat.
En cas d’incident :
Dans quel délai êtes-vous informé ?
Qui intervient ?
Quelles sont les obligations du prestataire ?
Comment récupérer vos données ?
Existe-t-il un plan de continuité ?
Pouvez-vous transférer rapidement le service vers un autre fournisseur ?
Ces questions deviennent essentielles dès lors que le prestataire supporte une fonction critique de l'entreprise.
Une dépendance technologique est aussi un sujet d’assurance cyber
Cette évolution rejoint directement les problématiques de l’assurance cyber.
Lors de l’analyse d’un risque, il ne suffit plus de regarder uniquement :
- les ordinateurs ;
- les mots de passe ;
- les antivirus ;
- les sauvegardes ;
- ou le firewall.
Il faut comprendre l'écosystème numérique complet de l’entreprise.
Quels services sont indispensables ?
Quels fournisseurs pourraient provoquer une interruption d’activité ?
Existe-t-il une concentration importante chez un seul acteur ?
L’entreprise dispose-t-elle d’une solution alternative ?
Son plan de continuité prévoit-il la défaillance d’un fournisseur externe ?
Ces informations permettent de mieux comprendre le niveau réel d’exposition au risque cyber.
Pour les courtiers, une nouvelle grille de découverte du risque
Pour les courtiers en assurance, le sujet des dépendances numériques peut également enrichir considérablement l’analyse du risque.
Quelques questions simples permettent déjà d’obtenir énormément d’informations :
Quel logiciel ne peut absolument pas tomber en panne ?
Où sont hébergées vos données stratégiques ?
Qui dispose d’un accès distant à votre système informatique ?
Dépendez-vous d’un fournisseur unique pour une fonction essentielle ?
Que se passerait-il si celui-ci était indisponible pendant 24 ou 48 heures ?
Existe-t-il une solution de remplacement ?
La discussion autour de l’assurance cyber devient alors beaucoup plus concrète.
Elle ne porte plus uniquement sur un contrat d’assurance.
Elle porte sur la capacité réelle de l’entreprise à :
Résister. Continuer. Redémarrer.
La résilience devient un enjeu stratégique
Le message envoyé par les autorités européennes est révélateur d’une évolution importante du risque numérique.
La cybersécurité ne peut plus être pensée uniquement à l’intérieur des murs de l’entreprise.
Le cloud, les logiciels SaaS, les infrastructures numériques et les services externalisés font désormais partie intégrante du système d’information.
La vulnérabilité d’un fournisseur peut donc devenir la vulnérabilité de son client.
Et cette logique dépasse largement les seules entreprises directement concernées par DORA.
Une PME peut parfaitement être dépendante :
d’un logiciel de caisse,
d’un CRM,
d’une plateforme de réservation,
d’un logiciel métier,
d’un hébergeur,
d’un prestataire informatique,
ou d’un système de paiement.
Elle doit donc se poser exactement la même question.
La question à poser aujourd’hui
La cybersécurité ne consiste plus uniquement à empêcher une attaque.
Elle consiste également à savoir ce qui se passe lorsqu’un élément essentiel de l’écosystème numérique ne fonctionne plus.
Alors posez-vous cette question :
Votre entreprise est-elle réellement résiliente… ou simplement dépendante de prestataires qui le sont peut-être ?
KDEN accompagne les entreprises et les courtiers dans l’analyse du risque cyber et la recherche de solutions d’assurance adaptées au niveau réel d’exposition.
Vous souhaitez identifier vos principales dépendances numériques et mieux évaluer votre exposition au risque cyber ?
Parlons-en.
Contenu informatif, non contractuel.